- Security
- Website
- Maintenance
Checklist bảo mật website cơ bản cho doanh nghiệp
Danh sách các bước bảo mật website cơ bản mà doanh nghiệp nào cũng nên áp dụng: HTTPS, cập nhật, xác thực mạnh, sao lưu, kiểm tra dữ liệu đầu vào và hơn thế nữa.
4 phút đọc
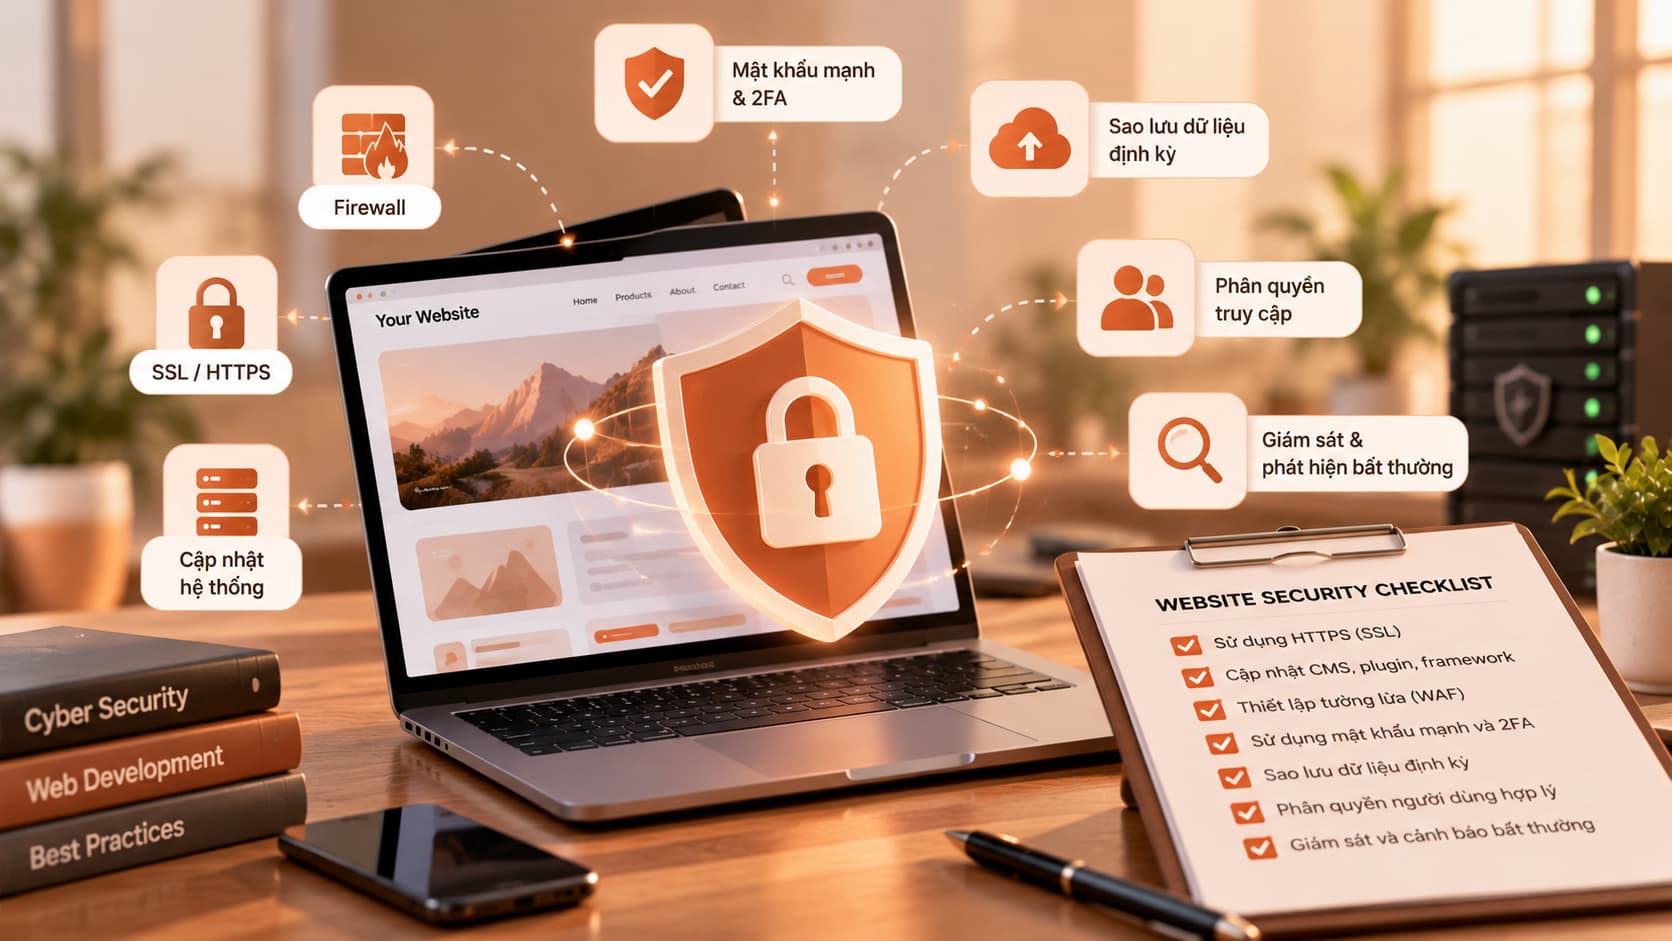
Bảo mật website không chỉ là việc của các công ty lớn. Một website doanh nghiệp nhỏ vẫn có thể bị tấn công tự động để chèn mã độc, gửi thư rác, đánh cắp dữ liệu khách hàng hoặc làm gián đoạn hoạt động kinh doanh. Tin tốt là phần lớn rủi ro phổ biến có thể giảm đáng kể nhờ một số biện pháp cơ bản. Dưới đây là checklist bạn có thể dùng để tự rà soát.
Vì sao bảo mật website quan trọng với doanh nghiệp
Website thường là nơi lưu thông tin liên hệ, đơn hàng, tài khoản quản trị và đôi khi cả dữ liệu cá nhân của khách hàng. Khi bị xâm nhập, thiệt hại không chỉ là chi phí khắc phục mà còn là uy tín thương hiệu, nguy cơ bị trình duyệt hoặc công cụ tìm kiếm cảnh báo, và trách nhiệm pháp lý liên quan đến bảo vệ dữ liệu cá nhân. Phòng ngừa luôn rẻ hơn xử lý sự cố.
Checklist bảo mật website cơ bản
1. Hạ tầng và kết nối
- ✅ Dùng HTTPS cho toàn bộ website, tự động chuyển hướng từ HTTP, gia hạn chứng chỉ tự động.
- ✅ Bật các security header cơ bản: Strict-Transport-Security, Content-Security-Policy, X-Content-Type-Options, Referrer-Policy và chống nhúng trang qua frame-ancestors.
- ✅ Không để lộ thông tin thừa: tắt trang liệt kê thư mục, ẩn thông báo lỗi chi tiết trên môi trường production.
2. Cập nhật phần mềm
- ✅ Cập nhật thường xuyên hệ điều hành, máy chủ web, CMS, framework, plugin và thư viện.
- ✅ Gỡ bỏ plugin, theme, tài khoản và dịch vụ không còn dùng.
- ✅ Theo dõi cảnh báo lỗ hổng của các thư viện đang sử dụng (ví dụ npm audit, Dependabot).
3. Xác thực và phân quyền
- ✅ Bắt buộc mật khẩu mạnh, không dùng chung mật khẩu giữa các hệ thống.
- ✅ Bật xác thực hai lớp (2FA) cho tài khoản quản trị, hosting, tên miền và email.
- ✅ Áp dụng nguyên tắc quyền tối thiểu: mỗi người, mỗi dịch vụ chỉ có đúng quyền cần thiết; tài khoản cơ sở dữ liệu của ứng dụng không dùng quyền root.
- ✅ Thu hồi quyền ngay khi nhân sự nghỉ việc hoặc kết thúc hợp tác với đối tác.
4. Dữ liệu và mã nguồn
- ✅ Kiểm tra dữ liệu đầu vào ở phía máy chủ, không chỉ ở trình duyệt.
- ✅ Dùng truy vấn tham số hoá để chống SQL injection; escape dữ liệu khi hiển thị để chống XSS.
- ✅ Kiểm tra định dạng và dung lượng file tải lên, không cho chạy file thực thi trong thư mục upload.
- ✅ Không lưu mật khẩu dạng thô: dùng hàm băm chuyên dụng như bcrypt hoặc Argon2.
- ✅ Không đưa khoá bí mật, mật khẩu vào mã nguồn hay kho Git.
5. Chống lạm dụng
- ✅ Áp dụng giới hạn tần suất (rate limiting) cho trang đăng nhập, quên mật khẩu, form liên hệ và API.
- ✅ Có biện pháp chống spam cho form công khai (honeypot, CAPTCHA khi cần).
6. Sao lưu và phục hồi
- ✅ Sao lưu cơ sở dữ liệu và file định kỳ, lưu ít nhất một bản ở nơi tách biệt với máy chủ chính.
- ✅ Thử khôi phục từ bản sao lưu định kỳ, vì bản sao lưu chưa từng thử thì chưa chắc dùng được.
- ✅ Ghi log đăng nhập và thao tác quan trọng, có người theo dõi khi có bất thường.
Hiểu về OWASP Top 10
OWASP Top 10 là danh sách các nhóm rủi ro bảo mật phổ biến nhất của ứng dụng web, do cộng đồng OWASP tổng hợp và cập nhật định kỳ, ví dụ: kiểm soát truy cập sai, lỗi mã hoá, injection, cấu hình bảo mật sai hay sử dụng thành phần có lỗ hổng. Đội phát triển và người quản lý dự án nên nắm danh sách này để đặt yêu cầu bảo mật ngay từ đầu. Bạn có thể tham khảo tại OWASP Top 10.
Kết luận
Không có website nào an toàn tuyệt đối, nhưng một checklist bảo mật website cơ bản được áp dụng đều đặn sẽ loại bỏ phần lớn các lỗ hổng dễ bị khai thác. Hãy coi bảo mật là việc bảo trì thường xuyên chứ không phải làm một lần. Nếu bạn muốn rà soát hoặc nâng cấp bảo mật cho website của doanh nghiệp, hãy liên hệ với chúng tôi.